akademia
szkoleniowa

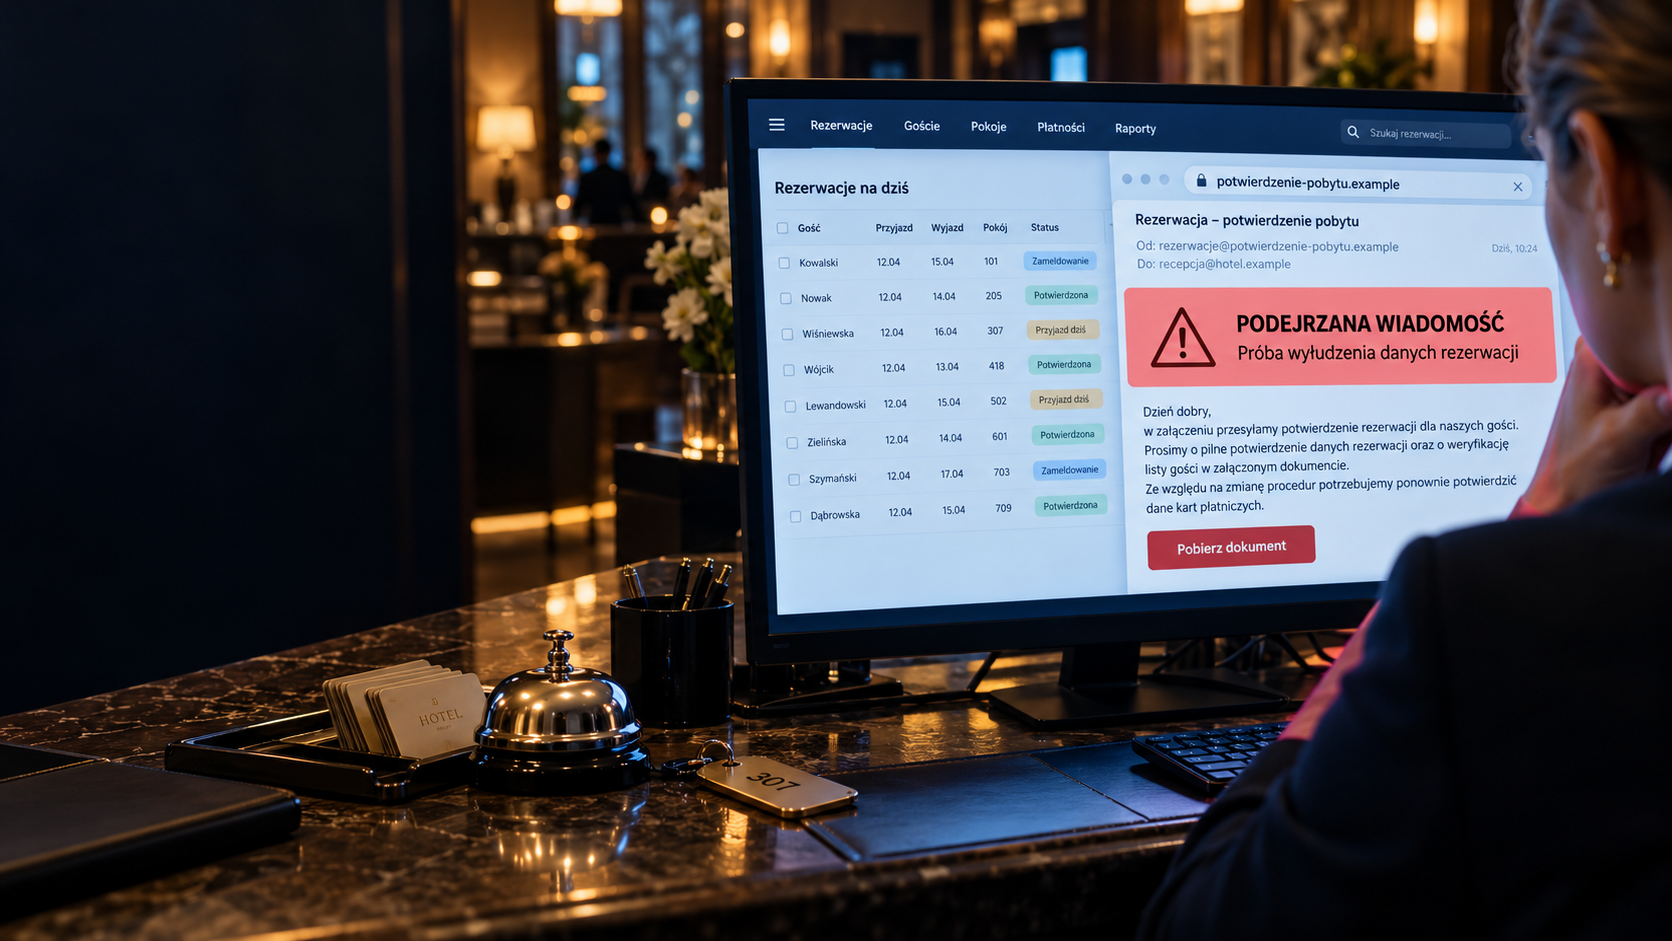
Hotelowy panel rezerwacji z przykładem próby wyłudzenia danych

Szkolenie z cyberbezpieczeństwa / HoReCa

Zadbaj o gości.Chroń ich dane.

Przygotuj zespół hotelu, restauracji lub cateringu do rozpoznawania fałszywych wiadomości, ochrony danych i reagowania na próby oszustwa. Na szkoleniu omawiamy sytuacje związane z rezerwacjami, płatnościami i codzienną obsługą gości.

56 godzin stacjonarnie · 3 miesiące2 dni w pierwszym miesiącu · 2 dni w drugim · 3 dni w trzecim
Poczta i rezerwacjeWeryfikacja nadawcy i próśb
Dane klientówOchrona i udostępnianie
Faktury i płatnościRozpoznawanie oszustw
Konta i urządzeniaCyberhigiena i reakcja

Prawdziwe przypadki / Polska / 2024—2026

To już wydarzyło się
po drugiej stronie recepcji.

Wybierz zdarzenie i zobacz jego przebieg: sposób kontaktu, budowanie zaufania, żądanie danych oraz skutki dla obsługi. Daty i źródła pochodzą z opublikowanych ostrzeżeń.

2024 / konta obiektów na portalach rezerwacyjnych

Gość ma potwierdzenie i zapłacił.
Recepcja nie ma jego rezerwacji.

Oferta dotyczy istniejącego obiektu i wygląda na okazję. Gość płaci, planuje wyjazd i przyjeżdża na miejsce. Dopiero przy recepcji okazuje się, że hotel nie ma jego rezerwacji. W schemacie opisanym w 2024 roku oszuści sprzedawali pobyty przez przejęte konta obiektów, ale pieniądze kierowali poza portal.

01 / Dostęp

Przejęte konto obiektu

Przestępcy przejmują konto obiektu na portalu. Mogą wystawić ofertę pod nazwą prawdziwego hotelu lub pensjonatu.

02 / Zaufanie

Atrakcyjny pobyt w prawdziwym miejscu

Okazyjna cena zachęca do rezerwacji. Istniejący obiekt daje ofercie wiarygodność, której oszust sam nie musiałby budować.

03 / Pieniądze

Kontakt i płatność poza portalem

Kontakt i zapłata odbywają się poza portalem. Gość płaci przestępcom, sądząc, że opłaca pobyt w wybranym obiekcie.

04 / Obsługa

Gość przyjeżdża. Pobytu nie ma.

Gość przyjeżdża, lecz obsługa nie wie o jego rezerwacji. Oszustwo wychodzi na jaw dopiero przy próbie rozpoczęcia pobytu.

Co to oznacza dla obiektu?

Recepcja musi wyjaśnić rozbieżność między potwierdzeniem gościa a własnym systemem. Sam wygląd oferty nie dowodzi, że rezerwacja i płatność są prawidłowe.

Co powinien umieć zespół?
  • Chronić dostęp do kont rezerwacyjnych.
  • Sprawdzić rezerwację i płatność w potwierdzonym systemie.
  • Zgłosić podejrzaną ofertę lub komunikację.
Wniosek: ochrony potrzebuje także konto, przez które gość poznaje Twoją ofertę.CERT Polska · 30.08.2024 ↗
01 / przeanalizuj wiadomość

Znajoma sprawa.
Trzy szczegóły do sprawdzenia.

Wybierz hotel, restaurację lub catering. Kliknij oznaczone fragmenty wiadomości — zobaczysz, co wymaga weryfikacji i jaką umiejętność ćwiczymy na szkoleniu.

Rozpoznawanie phishingu

Phishing to wyłudzanie danych przez podszywanie się pod zaufaną osobę lub usługę. Fałszywy panel może wyglądać znajomo. Wpisane tam hasło trafia jednak poza właściwy system.

PocztaWidok szkoleniowy
Wiadomość spoza organizacji · sprawdź nadawcę i prośbę przed wykonaniem działania
Od: Obsługa rezerwacji
Temat: Weryfikacja konta obiektu

Potwierdź dostęp do rezerwacji.

„Wykryliśmy problem z kontem obiektu. , aby nie utracić dostępu. Zaloguj się na . Jeśli otrzymasz prośbę na telefonie, ”.

Od czego zacząć?Sprawdź termin, adres i żądanie dotyczące logowania. Kliknij wyróżniony fragment, aby przeczytać wyjaśnienie.
Wiadomości i adresy .example są fikcyjne. Pokazują mechanizmy opisane w ostrzeżeniach CERT, nie korespondencję konkretnej firmy.

Na szkoleniu pracownik uzasadnia swoją decyzję.
Ćwiczy ocenę wiadomości, niezależną weryfikację i reakcję zgodną z zasadami firmy.

Zapytaj o szkolenie zespołu ↗
02 / przykład omawiany na szkoleniu

Prawdziwa rezerwacja.
Fałszywa prośba o dopłatę.

Gość czeka na wyjazd. Dostaje wiadomość z poprawnym numerem rezerwacji i terminem pobytu: „Dopłać dziś, inaczej stracisz rezerwację”. To jeden z przykładów, które analizujemy na szkoleniu — jak przestępcy wykorzystują zaufanie do obiektu, żeby nakłonić klienta do płatności.

09:41● ▰
R
Recepcja obiektuWiadomość na telefonie gościa
Dzisiaj
Dzień dobry,

Twoja rezerwacja H-284,
12–14 listopada, wymaga dopłaty.

Opłać dopłatę do godziny 18:00, aby zachować pobyt.potwierdzenie-pobytu.example
09:38
Gość dzwoni na numer recepcji„Pobyt jest opłacony. Czy ta wiadomość pochodzi od Państwa?”
Fikcyjna wiadomość i dane do omówienia na szkoleniu

Dlaczego gość może uwierzyć w tę wiadomość?

Wiadomość trafia do osoby, która naprawdę planuje pobyt. Zgadza się numer rezerwacji i termin, więc prośba wygląda na kolejną formalność przed wyjazdem. Oszust wykorzystuje te szczegóły, aby uwiarygodnić żądanie dopłaty. Groźba utraty rezerwacji i termin „do 18:00” mają sprawić, że gość skupi się na ratowaniu wyjazdu, zamiast sprawdzić nadawcę. Link może prowadzić do fałszywej strony zbierającej dane karty. Gość ryzykuje utratę pieniędzy, a obiekt musi wyjaśniać sytuację, choć nie wysłał tej wiadomości.

WIADOMOŚĆ DO GOŚCIA SYSTEM OBIEKTU
Numer i termin pobytuH-284 · 12–14 listopada
Żądanie w wiadomościDopłata przez link z wiadomości
Status w rezerwacji✓ Płatność rozliczona
Tego uczymy zespół na tym przykładzie

Rozpoznać podszywanie się pod obiekt i presję czasu. Sprawdzić prośbę poza przesłanym linkiem oraz wyjaśnić gościowi, dlaczego poprawne dane pobytu nie oznaczają bezpiecznej płatności.

Zapytaj o szkolenie zespołu ↗
Przykład szkoleniowy z fikcyjnymi danymi. Podczas zajęć analizujemy mechanizm oszustwa, możliwe skutki i sposób reakcji zespołu.
Program szkolenia

Cyberhigiena, ochrona danych
i reagowanie na incydenty.

7 dni / 56 godzinJedno szkolenie, trzy moduły tematyczne
Szkolenie rozwija kompetencję „Wzmacnianie bezpieczeństwa cyfrowego w środowisku pracy w MŚP”, wskazaną w rekomendacji RPK nr 1/2026. Branżowe przykłady pomagają stosować te umiejętności w hotelarstwie i gastronomii.
01 /Cyberhigiena w codziennej pracy2 dni · 16 h+

Zakres zajęć

Hasła i dostęp do kont, uwierzytelnianie wieloskładnikowe, bezpieczne korzystanie z urządzeń, aktualizacje, sieci oraz kopie zapasowe. Uczestnicy rozpoznają codzienne działania zwiększające ryzyko.

Zastosowanie w HoReCa

Poczta, panel rezerwacyjny, dokumenty i firmowe urządzenia. Ćwiczymy zasady, które pracownik może wykorzystać podczas obsługi swojej zmiany.

02 /Bezpieczeństwo danych i informacji2 dni · 16 h+

Zakres zajęć

Rodzaje i poufność danych, bezpieczne przetwarzanie, przechowywanie i transfer. Zapobieganie wyciekom, odpowiedzialność oraz zasady obiegu dokumentów.

Zastosowanie w HoReCa

Dane gości, zamówienia klientów i informacje firmowe. Uczestnicy ćwiczą ocenę tego, co można udostępnić, komu i przez jaki kanał.

03 /Oszustwa, socjotechnika i incydenty3 dni · 24 h+

Zakres zajęć

Rozpoznawanie oszustw, phishingu i manipulacji, analiza wiadomości oraz pierwsza reakcja na incydent. Zachowanie dowodów, zgłoszenie i działania ograniczające dalsze ryzyko.

Zastosowanie w HoReCa

Fałszywe prośby dotyczące rezerwacji, podejrzane faktury i dokumenty. Analizujemy sytuacje i ćwiczymy decyzje indywidualnie oraz w zespole.

Podstawa: rekomendacja nr 1/2026 z 19 maja 2026 r., uchwała nr 3/2026 Rady Programowej ds. kompetencji. Pełny zakres i efekty uczenia się ↗
Tak pracujemy z Twoim zespołem

Trudne sytuacje omawiamy.
Bezpieczne reakcje ćwiczymy.

Podczas zajęć łączymy analizę przypadków z ćwiczeniami indywidualnymi i grupowymi. Rozkładamy podejrzane wiadomości na szczegóły, sprawdzamy możliwe reakcje i omawiamy ich konsekwencje. Uczestnicy mogą zadawać pytania i odnieść temat do swojej codziennej pracy.

✓ Przykłady z pracy w HoReCa✓ Ćwiczenia i omówienie decyzji✓ Sprawdzenie zdobytych umiejętności
Doświadczona kadra ON-ECO

Za dobrym szkoleniem
stoją przygotowani trenerzy.

Nasi prowadzący łączą doświadczenie w cyberbezpieczeństwie z doświadczeniem w szkoleniu ludzi. Pomagają zrozumieć mechanizm zagrożenia i przełożyć wiedzę na działanie. Dobieramy kadrę zgodnie z wymaganiami rekomendacji Rady Programowej ds. kompetencji.

co najmniej2 latadoświadczenia w cyberbezpieczeństwie
co najmniej100 hdoświadczenia w prowadzeniu szkoleń
Dofinansowanie dla zespołu

Sprawdź możliwości
finansowania szkolenia.

do 100%

Refundacja kosztu usługi może sięgnąć 100% przy spełnieniu warunków naboru, w tym właściwym wniesieniu wymaganego wkładu własnego.

Środki Unii Europejskiej · FERS 2021–2027
Projekt „Kluczowe kompetencje dla sektorów”
01 /
Podaj branżę i liczbę pracowników

Zgłoszenie pozwoli ustalić potrzeby zespołu i organizację szkolenia.

02 /
Sprawdzimy warunki właściwego naboru

Operator, dostępne środki, kwalifikacja firmy i uczestników, wysokość wsparcia oraz sposób wniesienia wkładu własnego.

03 /
Ustalimy termin i wymagane formalności

Udział planujemy po potwierdzeniu warunków finansowania. Regulamin określa również płatność i rozliczenie szkolenia.

Wariant do 100% refundacji może być dostępny przy rozliczeniu wkładu własnego kosztami wynagrodzeń uczestników. Kwalifikację i warunki potwierdza operator. Samo zgłoszenie nie oznacza przyznania środków.
Zgłoszenie zainteresowania

Zaplanuj szkolenie
dla swojego zespołu.

Podaj liczbę osób i dane kontaktowe. Wrócimy z informacjami o organizacji zajęć oraz dostępnych możliwościach finansowania.

Firma i pracownicy

Hotele, restauracje oraz catering. Przykłady dopasowane do pracy z klientami i dokumentami.

7 dni / 56 godzin

Szkolenie podzielone na trzy moduły tematyczne.

Udział indywidualny

Wybierz tę opcję w formularzu. Sprawdzimy możliwości finansowania dla Twojej sytuacji i województwa.

Cyberbezpieczeństwo — firmy i osoby indywidualne
KROK 1 / 2

Dwie ścieżki. Jeden dobry początek.

Wybierz, czy zgłaszasz firmę, czy chcesz wziąć udział indywidualnie.

Przeszkol zespół z dofinansowaniem.

Podaj liczbę pracowników. Szkolenie trwa 7 dni i obejmuje 56 godzin zajęć. Sprawdzimy możliwości wsparcia dla Twojej firmy i pomożemy w formalnościach.

Zdobądź nowe umiejętności z dofinansowaniem.

Podaj województwo zamieszkania. Szkolenie trwa 7 dni i obejmuje 56 godzin zajęć. Sprawdzimy, z jakiego wsparcia możesz skorzystać i jakie warunki trzeba spełnić.

Szkolenie z cyberbezpieczeństwa

3 moduły · 7 dni · 56 godzin

Program szkolenia: cyberhigiena, bezpieczeństwo danych oraz oszustwa, socjotechnika i reagowanie na incydenty.

Udokumentowane przypadki: CERT Polska, CERT Orange — noclegi, CERT Orange — SMS-y. Interaktywne wiadomości i przebieg incydentu są przykładami edukacyjnymi. Program szkolenia oparty na rekomendacji RPK 1/2026.