akademia
szkoleniowa

Dłoń tuż nad przyciskiem myszy w niebieskim świetle — moment przed kliknięciem

Szkolenia z cyberbezpieczeństwa dla firmJeden klik.
Cała firma.

Szkolenia z cyberbezpieczeństwa dla przedsiębiorców i pracowników MŚP, oparte na rekomendacji Rady Programowej ds. kompetencji. Cyberhigiena, ochrona danych, rozpoznawanie oszustw, odporność na socjotechnikę i reagowanie na incydenty.

Rozwijaj zespół z finansowaniemdo 100%

refundacji kosztu szkolenia przy wkładzie własnym w wynagrodzeniach. Warunki potwierdza operator.

Szkolenia z dofinansowaniem ze środków Unii EuropejskiejFundusze Europejskie dla Rozwoju Społecznego 2021–2027 (FERS) · „Kluczowe kompetencje dla sektorów”.
Poznaj finansowanie
Skala zagrożeń / CERT Polska / 2025

Za każdą liczbą
jest czyjaś decyzja.

Fałszywy link. Pilny przelew. Wiadomość od „szefa”. Zobacz skalę incydentów i sprawdź, dlaczego bezpieczne nawyki zespołu mają znaczenie.

01 / Co dominuje?2025
STRUKTURA INCYDENTÓW

Oszustwa zdecydowanie dominują w rejestrze CERT Polska. Rozpoznawanie manipulacji i weryfikacja wiadomości to konkretne umiejętności do przećwiczenia w zespole.

JAK TO WYGLĄDA W CODZIENNEJ PRACY?
„Potwierdź swoje konto”

Link prowadzi do strony, która podszywa się pod znaną usługę.

Fałszywy link
„Zapłać na nowy rachunek”

Wiadomość o zmianie danych do przelewu wymaga niezależnej weryfikacji.

Płatności
„To pilne. Zrób to teraz”

Presja czasu i podszywanie się pod przełożonego utrudniają ocenę sytuacji.

Manipulacja
Przykładowe sytuacje do przećwiczenia podczas szkolenia — nie podział statystyczny.
02 / Jak zmienia się skala?2020–2025
INCYDENTY W 2025 ROKU260 783
+152%2025 względem 2024
2025 / WZROST LICZBY+157 334incydenty więcej niż w 2024 r.
2025 / ŚREDNIO NA DZIEŃ≈714incydentów zarejestrowanych dziennie
0100 tys.200 tys.300 tys.10 42029 48339 68380 267103 449260 783

Kliknij punkt lub rok — odczytaj liczbę incydentów i zmianę rok do roku.

WYBRANY ROK / 2025260 783 incydenty
ZMIANA ROK DO ROKU+152,1%w porównaniu z 2024 r.

W 2025 roku zarejestrowano ponad 2,5 raza tyle incydentów co rok wcześniej.

DANE → UMIEJĘTNOŚCI

Ryzyko rośnie.
Reakcję można przećwiczyć.

Weryfikacja wiadomości, rozpoznawanie manipulacji i pierwsze kroki po incydencie — zobacz, jak te sytuacje przekładamy na zakres szkolenia.

Zobacz, co przećwiczymy

Dane dotyczą incydentów obsłużonych przez CERT Polska, nie odsetka zaatakowanych firm. Wzrost rejestracji wiąże się także z większą świadomością zgłaszających i skuteczniejszym monitoringiem.

01 / Moment decyzji

To wygląda
jak zwykły mail.

Znany nadawca. Pilny przelew. Jedna zmieniona litera. Cyberbezpieczeństwo zaczyna się właśnie tutaj — przy codziennej decyzji pracownika.

Kliknij podkreślone fragmenty →
Znajdź trzy sygnały ostrzegawcze w wiadomości. To przykład ćwiczenia, z którym pracujemy na szkoleniu.
KSIĘGOWOŚĆ09:41
Od: Katarzyna / Finanse

Pilne: zmiana rachunku dostawcy

Cześć, przesyłam nowe dane do płatności.

Dyrektor już zatwierdził zmianę.

Przykład szkoleniowy / fikcyjna wiadomość
02 / Program szkolenia
Kompetencja rozwijana podczas szkoleniaWzmacnianie bezpieczeństwa cyfrowego w środowisku pracy w MŚPNazwa kompetencji wskazana w rekomendacji nr 1/2026 Rady Programowej ds. kompetencji. Poniższe moduły składają się na szkolenie rozwijające tę kompetencję.

Cyberbezpieczeństwo
w praktyce Twojego zespołu.

Szkolenie trwa 7 dni i obejmuje 56 godzin zajęć. Program podzieliliśmy na trzy moduły tematyczne: cyberhigienę, bezpieczeństwo danych oraz oszustwa, socjotechnikę i reagowanie na incydenty. Rozwiń moduły, aby poznać zakres zajęć, metody pracy i efekty uczenia się.

Moduł 01

Cyberhigiena

Dobre nawyki, które ograniczają ryzyko każdego dnia. Bezpieczna praca z kontami, urządzeniami i firmowymi narzędziami.

  • Hasła i MFA
  • Urządzenia
  • Sieci i Wi-Fi
  • Kopie zapasowe
Program, metody i efekty — rozwiń szczegóły

Zakres oparty na bloku 2 rekomendacji RPK nr 1/2026.

Blok 2 · 16 godzin · Cyberhigiena
ZAKRES

Zasady cyberhigieny

Rola użytkownika jako pierwszej linii obrony, bezpieczne korzystanie z narzędzi cyfrowych, błędy prowadzące do incydentów i reagowanie na ryzykowne działania współpracowników.

ZAKRES

Hasła i dostęp

Silne i unikalne hasła, menedżery haseł, uwierzytelnianie wieloskładnikowe (MFA) oraz reagowanie na naruszenia zasad zarządzania dostępem.

ZAKRES

Urządzenia i oprogramowanie

Aktualizacje systemów i aplikacji, blokada ekranu, zabezpieczenia biometryczne, nieznane aplikacje i ograniczanie ich uprawnień.

ZAKRES

Sieci i kopie zapasowe

Sieci publiczne i prywatne, ryzyka Wi-Fi, korzyści VPN, rozpoznawanie podejrzanych sieci oraz kopie lokalne i chmurowe danych istotnych dla firmy.

2 dni16 godzin · blok 2 rekomendacji RPK
Moduł 02

Bezpieczeństwo
danych i informacji

Dane klientów, dokumenty, informacje finansowe. Uczestnicy ćwiczą bezpieczne przechowywanie, przekazywanie i ochronę informacji.

  • Klasyfikacja danych
  • Udostępnianie
  • Ochrona informacji
  • Wycieki
Program, metody i efekty — rozwiń szczegóły

Zakres oparty na bloku 4 rekomendacji RPK nr 1/2026.

Blok 4 · 16 godzin · Bezpieczeństwo danych i informacji
ZAKRES

Rodzaje i poufność danych

Dane osobowe, finansowe i wewnętrzne, poziomy poufności, skutki ujawnienia informacji oraz dane krytyczne dla ciągłości działania firmy.

ZAKRES

Przetwarzanie i przechowywanie

Przetwarzanie wyłącznie niezbędnych danych, ryzyka kopiowania i przechowywania na nośnikach oraz dyskach, szyfrowanie plików i bezpieczne platformy transferu.

ZAKRES

Zapobieganie wyciekom

Prywatne urządzenia w pracy, czyste biurko, blokowanie komputera, ochrona danych uwierzytelniających i zgłaszanie podejrzenia wycieku.

ZAKRES

Odpowiedzialność i ochrona danych

Odpowiedzialność pracownika i pracodawcy, konsekwencje prawne naruszeń, nieautoryzowany dostęp, zasady obiegu dokumentów i wspieranie współpracowników.

2 dni16 godzin · blok 4 rekomendacji RPK
Moduł 03

Oszustwa. Socjotechnika.
Reagowanie na incydenty.

Rozpoznawanie prób oszustwa, odporność na manipulację i właściwa reakcja, gdy pojawi się incydent.

  • Phishing i BEC
  • Manipulacja i deepfake
  • Pierwsza reakcja
  • Zgłaszanie incydentów
Program, metody i efekty — rozwiń szczegóły

Zakres oparty na bloku 1, 3 i 5 rekomendacji RPK nr 1/2026.

Blok 1 · 8 godzin · Rozpoznawanie oszustw komputerowych
ZAKRES

Rodzaje oszustw i sygnały ostrzegawcze

Phishing, smishing, vishing, oszustwa masowe i ukierunkowane, złośliwe wykorzystanie AI, fałszywe strony logowania i płatności, wiarygodność linków i załączników oraz mechanizm BEC.

ZAKRES

Analiza scenariuszy oszustw

Przejęcie poczty, fałszywe faktury, podszywanie się pod przełożonego lub współpracownika, przyczyny podatności MŚP i komunikowanie zagrożeń zespołowi.

Blok 3 · 8 godzin · Odporność na socjotechnikę
ZAKRES

Mechanizmy i fazy socjotechniki

Ataki techniczne i socjotechniczne, deepfake, kanały ataku, rekonesans, budowanie relacji i zaufania, wywieranie presji oraz phishing masowy i ukierunkowany.

ZAKRES

Decyzje i techniki manipulacji

Stres, autorytet, heurystyki i błędy poznawcze, presja czasu, emocje, obietnice nagrody, asertywność, analiza komunikatów i konsultowanie decyzji w sytuacji podwyższonego ryzyka.

Blok 5 · 8 godzin · Podstawy reagowania na incydenty
ZAKRES

Identyfikacja i pierwsza reakcja

Podatność a incydent, poufność, integralność i dostępność, skutki złośliwego oprogramowania, błąd użytkownika a incydent techniczny, zabezpieczenie dowodów i procedura poinformowania właściwego CSIRT.

ZAKRES

Ograniczanie skutków i ponownych incydentów

Rozpoznanie zagrożonych danych, minimalizacja dalszego ryzyka, współpraca pomimo presji czasu, analiza przyczyn, usprawnianie procedur i przekazywanie wniosków zespołowi.

3 dni24 godziny · bloki 1 + 3 + 5 rekomendacji RPK
Podstawa: rekomendacja nr 1/2026 Rady Programowej ds. kompetencji z 19 maja 2026 r., uchwała nr 3/2026. Program rozwija kompetencję „Wzmacnianie bezpieczeństwa cyfrowego w środowisku pracy w MŚP”.Czas szkolenia: 56 godzin / 7 dni. Program obejmuje pięć bloków rekomendacji Rady, uporządkowanych w trzy moduły tematyczne.
ON-ECO / JAKOŚĆ ZAPLANOWANA OD POCZĄTKU

Za jakością szkolenia
stoi nasz zespół.

Stosujemy wytyczne Rady Programowej ds. kompetencji w programie, doborze trenerów, organizacji i weryfikacji efektów. Dbamy o cały proces, żeby Twój zespół mógł skupić się na rozwijaniu umiejętności.

NASI TRENERZY / KOMPETENCJE I PRAKTYKA

Uczysz się od ludzi,
którzy znają ten obszar.

Nasi trenerzy spełniają wymagania rekomendacji Rady: mają doświadczenie w cyberbezpieczeństwie i prowadzeniu szkoleń oraz kompetencje wymagane od osób realizujących usługi rozwojowe.

CO NAJMNIEJ2 latadoświadczenia w cyberbezpieczeństwie
CO NAJMNIEJ100 hdoświadczenia w prowadzeniu szkoleń

Dobieramy prowadzących do zakresu szkolenia i wymagań rekomendacji, w tym § 6 rozporządzenia dotyczącego rejestru podmiotów świadczących usługi rozwojowe.

Zgodnie z rekomendacją RPK nr 1/202619 maja 2026 r. · uchwała nr 3/2026 Rady Programowej ds. kompetencji

Porozmawiajmy o Twoim zespole
Szkolenie / 7 dni · 56 godzin

Bezpieczne nawyki.
Świadome reakcje.

Od bezpiecznych nawyków i ochrony danych po rozpoznawanie oszustw oraz reagowanie na incydenty.

Podczas 7 dni i 56 godzin zajęć przećwiczysz ochronę kont i informacji, rozpoznawanie manipulacji oraz reakcję na incydenty. Trzy moduły prowadzą krok po kroku przez te umiejętności.

Praktyczne kompetencje
dla właścicieli i menedżerów
Podczas szkolenia pracujemy nad
01 / Cyberhigiena2 dni / 16 h
02 / Bezpieczeństwo danych2 dni / 16 h
03 / Oszustwa, socjotechnika, incydenty3 dni / 24 h
7 dni56 godzin

Szkolenie oparte na pięciu blokach rekomendacji RPK.

Zapisuję się na szkolenie

Termin i organizację szkolenia potwierdzimy w kontakcie z Tobą. Warunki finansowania wymagają akceptacji właściwego operatora.

03 / Dla kogo

Inna branża.
Ten sam fałszywy link.

Dla właścicieli i pracowników firm korzystających z poczty, bankowości internetowej i narzędzi cyfrowych. Rekomendacja ma charakter międzysektorowy, ze szczególnym uwzględnieniem MŚP.

SEKTOR / 01

Handel i e-commerce

Zamówienia, płatności i dane klientów. Rozpoznawanie fałszywych wiadomości i próśb o zmianę rachunku.

SEKTOR / 02

Budownictwo i przemysł

Faktury dostawców, dokumentacja projektowa i praca w terenie. Bezpieczny obieg informacji.

SEKTOR / 03

Finanse i usługi

Dane finansowe, poufne dokumenty i uprawnienia. Weryfikacja nietypowych dyspozycji.

SEKTOR / 04

Marketing i komunikacja

Dostęp do kont, materiałów i baz klientów. Ochrona haseł oraz ostrożność przy udostępnianiu.

SEKTOR / 05

IT i telekomunikacja

Bezpieczne nawyki całego zespołu, również osób spoza działu technicznego.

SEKTOR / 06

HoReCa ↗

Rezerwacje, płatności i dane gości. Ochrona kont oraz rozpoznawanie fałszywych wiadomości do hoteli, restauracji i firm cateringowych.

Działasz w innej branży? Program ma charakter międzysektorowy. Dopasujemy przykłady i organizację zajęć do Twojego zespołu oraz sprawdzimy możliwość wsparcia.

Zastosowanie programu w branży nie oznacza automatycznego przyznania finansowania. Kwalifikację firmy potwierdza właściwy operator.

04 / Finansowanie

Kompetencje dla zespołu.
Refundacja dla firmy.

do 100%

Zwrot kosztu szkolenia może sięgnąć 100%, gdy wymagany wkład własny jest rozliczany kosztami wynagrodzeń pracowników za czas udziału w szkoleniu.

Wariant zależy od regulaminu i akceptacji operatora, dostępnych środków oraz kwalifikowalności kosztów. Wkład własny nadal jest wymagany. Sposób wniesienia wkładu własnego i kwalifikowalność uczestników potwierdzamy dla właściwego projektu.

Zgłaszasz firmę

Podajesz branżę i liczbę uczestników. Szkolenie trwa 7 dni i obejmuje 56 godzin zajęć.

Sprawdzamy ścieżkę wsparcia

Ustalamy właściwego operatora, warunki udziału i możliwy sposób wniesienia wkładu własnego.

Uzyskujesz akceptację

Przed szkoleniem konieczne jest spełnienie wymogów operatora, zawarcie umowy oraz akceptacja usługi.

Zespół bierze udział w szkoleniu

Praktyczne ćwiczenia i weryfikacja efektów uczenia się zgodnie z zakresem programu.

Rozliczasz szkolenie

Refundacja następuje po realizacji usługi i zatwierdzeniu dokumentów. Sposób płatności i terminy określa operator.

Sprawdź możliwości swojej firmy
Sprawdź swoją reakcję

Stało się.
Co robisz teraz?

Kliknięty link nie musi oznaczać końca historii. Kolejna decyzja może pomóc ograniczyć skutki. Wybierz reakcję i zobacz komentarz trenera.

Scenariusz / podejrzana wiadomość
09:42

„Chyba kliknęłam
w fałszywy link”.

Współpracowniczka zgłasza, że otworzyła link z maila o aktualizacji konta. Strona prosi o login i hasło. Jaki jest Twój pierwszy ruch?

Symulacja szkoleniowa / bez oceny firmy
Twoja decyzja ma znaczenie.Wybierz odpowiedź. Zobaczysz, co pomaga w pierwszej reakcji na podejrzenie incydentu.
Przećwicz to z zespołem na szkoleniu ↗
CYBER CHECK / 3 SYTUACJE / OK. 60 SEKUND

Sprawdź odruch.
Zmień nawyk.

W cyberbezpieczeństwie często liczy się zwykła, codzienna decyzja. Spróbuj trzech sytuacji z pracy i zobacz, co warto przećwiczyć z zespołem.

To krótkie ćwiczenie edukacyjne, nie audyt bezpieczeństwa ani ocena kwalifikacji do refundacji.

SYTUACJA 1 / 3

„Prezes” prosi mailem o pilny przelew na nowy rachunek. Co robisz?

Twój cyber check
0 / 3

Przećwicz decyzje z zespołem.

Chcę takie szkolenie dla zespołu
06 / Pytania i odpowiedzi

Zanim zgłosisz firmę.

Czy szkolenia są dla specjalistów IT?
Program jest skierowany przede wszystkim do osób korzystających z narzędzi cyfrowych w codziennej pracy — także bez specjalistycznej wiedzy IT. Rekomendacja nie określa wymagań wstępnych dotyczących kompetencji.
Jak wygląda program szkolenia?
Szkolenie trwa 7 dni i obejmuje 56 godzin zajęć. Program jest podzielony tematycznie na Cyberhigienę, Bezpieczeństwo danych oraz Oszustwa, socjotechnikę i reagowanie na incydenty.
Jak rozłożone są zajęcia?
Cyberhigiena zajmuje 2 dni (16 godzin), bezpieczeństwo danych 2 dni (16 godzin), a oszustwa, socjotechnika i reagowanie na incydenty 3 dni (24 godziny). To trzy etapy siedmiodniowego szkolenia.
Czy 100% refundacji oznacza brak wkładu własnego?
Nie. W wariancie umożliwiającym refundację do 100% kosztu szkolenia wkład własny jest wnoszony w kosztach wynagrodzeń pracowników za czas szkolenia. Warunki, wysokość i sposób dokumentowania określa operator. Nie każda firma lub osoba kwalifikuje się do tego wariantu.
Czy trzeba najpierw zapłacić za szkolenie?
Refundacja oznacza zwrot po rozliczeniu. Sposób płatności, wymagane dokumenty i terminy rozliczenia określa regulamin właściwego projektu. Potwierdzamy je przed udziałem w szkoleniu.
Gdzie i w jakiej formie odbywa się szkolenie?
Rekomendacja wskazuje formę stacjonarną. Miejsce i termin ustalamy z firmą. Ewentualna inna forma wymaga potwierdzenia jej dopuszczalności przez operatora.
Czy zgłoszenie firmy zobowiązuje do zakupu?
Formularz służy do kontaktu i sprawdzenia możliwości udziału oraz finansowania. Samo zgłoszenie nie jest rezerwacją szkolenia ani przyznaniem refundacji.
Finansowanie / wybierz swoją ścieżkę

Dla zespołu.
Albo dla Ciebie.

Chcesz przeszkolić zespół czy zapisać się samodzielnie? Wybierz opcję — sprawdzimy dostępne dofinansowanie i pomożemy w kolejnych krokach.

Dostępność, poziom wsparcia i kwalifikację potwierdzamy dla właściwego programu. Zgłoszenie nie oznacza przyznania finansowania.

Twój plan szkolenia2 krótkie kroki
Cyberbezpieczeństwo — firmy i osoby indywidualne
KROK 1 / 2

Dwie ścieżki. Jeden dobry początek.

Wybierz, czy zgłaszasz firmę, czy chcesz wziąć udział indywidualnie.

Przeszkol zespół z dofinansowaniem.

Podaj liczbę pracowników. Szkolenie trwa 7 dni i obejmuje 56 godzin zajęć. Sprawdzimy możliwości wsparcia dla Twojej firmy i pomożemy w formalnościach.

Zdobądź nowe umiejętności z dofinansowaniem.

Podaj województwo zamieszkania. Szkolenie trwa 7 dni i obejmuje 56 godzin zajęć. Sprawdzimy, z jakiego wsparcia możesz skorzystać i jakie warunki trzeba spełnić.

Szkolenie z cyberbezpieczeństwa

3 moduły · 7 dni · 56 godzin

Program szkolenia: cyberhigiena, bezpieczeństwo danych oraz oszustwa, socjotechnika i reagowanie na incydenty.

SZKOLENIA SPECJALISTYCZNE / ON-ECO

Za każdą technologią
stoi Twoja decyzja.

Odpowiadasz za zgodność cyfrową, zarządzasz ryzykiem lub pracujesz z maszynami? Tutaj rozwijasz kompetencje potrzebne do konkretnych zadań. Poznaj wymagania, zrozum ich wpływ na firmę i przełóż wiedzę na decyzje w codziennej pracy.

01Wymagania02Ryzyko03Zastosowanie
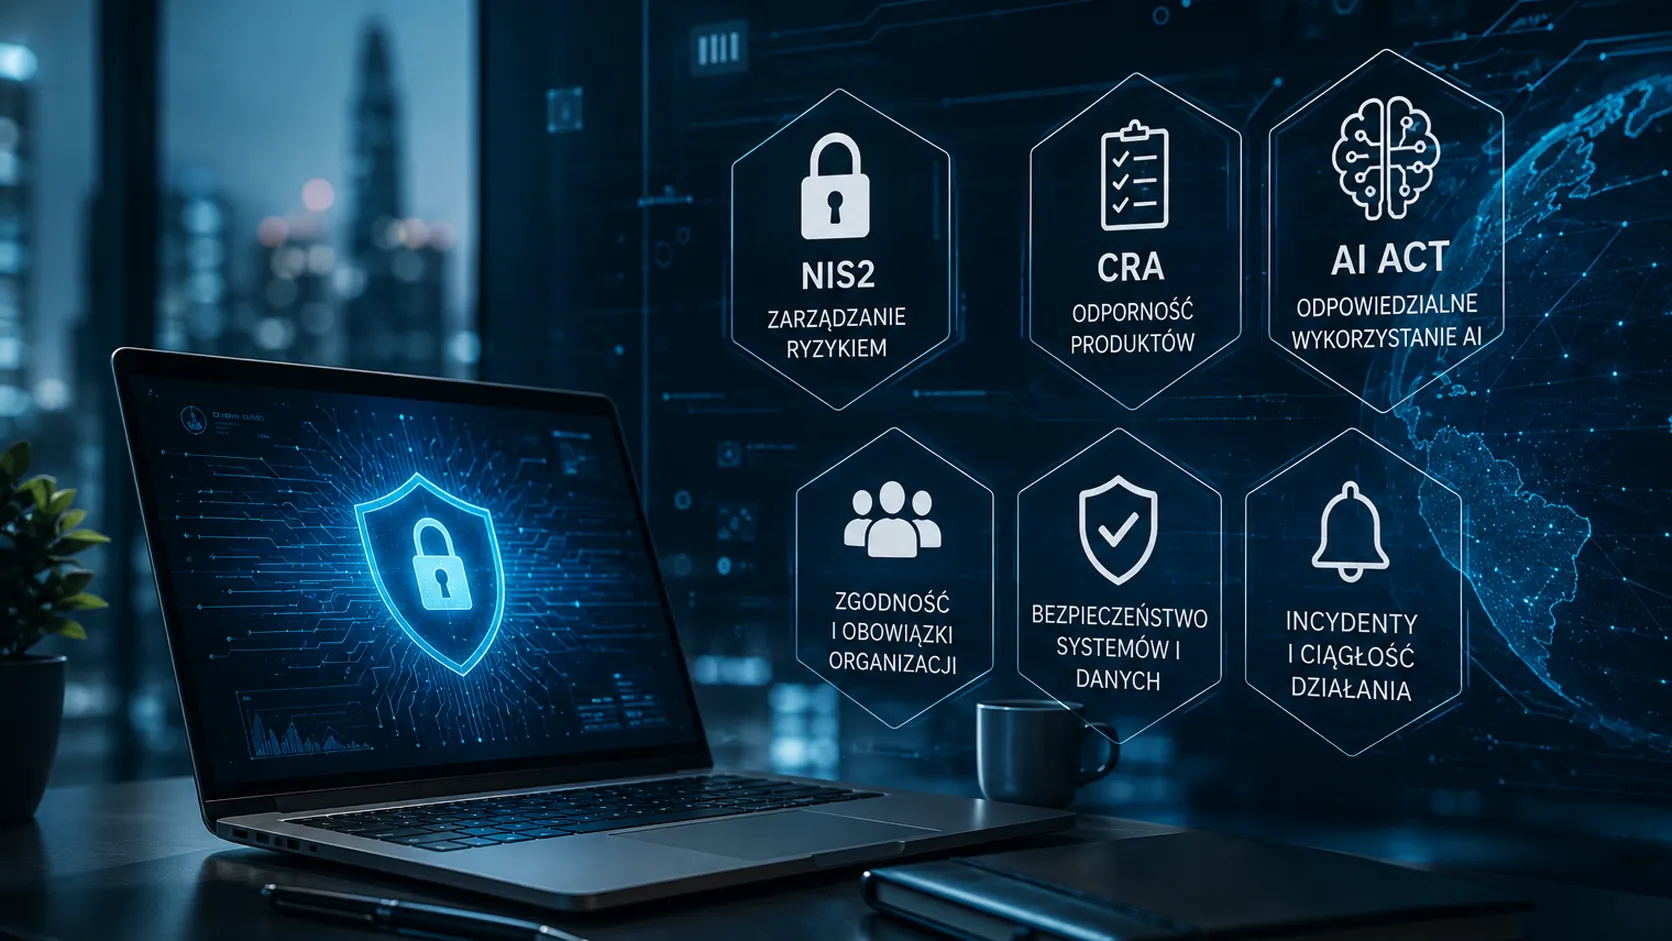
NIS2 · CRA · AI ACT

Cyberbezpieczeństwo
i zgodność cyfrowa

Cyberbezpieczeństwo i zgodność cyfrowa

Zrozum wymagania NIS2, CRA i AI Act oraz ich znaczenie dla organizacji. Program obejmuje zarządzanie ryzykiem, reagowanie na incydenty, bezpieczeństwo produktów i wykorzystanie AI.

Ryzyko i incydentyWymagania prawneAI w organizacji
DLA KOGO?Dla osób odpowiedzialnych za cyberbezpieczeństwo, zarządzanie ryzykiem i zgodność cyfrową w organizacji.
Zobacz, co obejmuje szkolenie
  • Wymagania NIS2, CRA i AI Act w kontekście działalności organizacji.
  • Zarządzanie ryzykiem i reagowanie na incydenty cyberbezpieczeństwa.
  • Bezpieczeństwo produktów cyfrowych oraz wykorzystanie sztucznej inteligencji.
Poznaj program szkolenia
ROZPORZĄDZENIE (UE) 2023/1230

Bezpieczeństwo
maszyn

Bezpieczeństwo maszyn w przemyśle

Poznaj wymagania dotyczące maszyn — od projektu i zakupu po modernizację oraz użytkowanie. Uporządkuj ocenę ryzyka, dokumentację techniczną i proces wykazywania zgodności.

Ocena ryzykaDokumentacjaOcena zgodności
DLA KOGO?Dla osób zaangażowanych w projektowanie, zakup, modernizację i użytkowanie maszyn.
Zobacz, co obejmuje szkolenie
  • Wymagania rozporządzenia (UE) 2023/1230 i odpowiedzialność w cyklu życia maszyny.
  • Ocena ryzyka oraz dokumentacja techniczna.
  • Proces wykazywania zgodności — od przygotowania dokumentacji do oceny maszyny.
Poznaj program szkolenia